[sticky entry] Sticky: Зміст

2022-06-05 23:20
bga68comp: (Default)
Під час освоєння нового апаратного та програмного забезпечення завжди є якісь тонкощі, які не описані в жодному посібнику користувача або набрані таким дрібним шрифтом, що на них і не звернеш увагу. Також є операції, які робиш не часто, але досвід, отриманий під час їх проходження, не хочеться втратити. Можливо, десь у мережі вже є у когось щось подібне, але… все-таки це дуже прискорює для мене вирішення поставлених завдань.

Цей блог є відгалуженням основного https://bga68.dreamwidth.org

Спочатку блог замислювався як місце зберігання саме утилітарних записів з трудової діяльності 😜
Але поступово захотілося до нього додавати і цікаве, знайдене на просторах Інтернет. Вийшло щось на зразок закладок чи списку обраного...

Я намагався вести сторінки змістів за наведеними нижче тематиками, але... часу іноді не вистачає, тому, мені здається, краще використовувати не зміст, а теги (tags) - мітки. За ними легко можна знайти потрібну інформацію


VMware & VMware
Apple & Apple
Cisco & Cisco
Microsoft. Частина №1 (Серверна) Microsoft. Частина №2 (Клієнтська)
Microsoft. Частина №1 (Серверна)
Microsoft. Частина №2 (Клієнтська)

NetApp & NetApp
Veeam & Veeam


• Комп'ютерні комплектуючі
Короткометражні фільми / Комп'ютерні приколи / Гумор

• Хмари
• Мережі
• Сервісні програми
• Шифрування

HTML. Приклади для запам'ятовування та використовування у блозі

Досвід ОдногоJavascript


• Windows 11 Insider. Як завантажити останню версію

Блоги за цікавою для мене тематикою: (Дякую всім, хто їх веде!)
  1. 🐝 Блог Игоря Шаститко https://iwalker2000.com/
  2. 🐝Блог Александра Баженова о VMware Horizon 7 medium.com
  3. 🐝Развертывание VMware Virtual SAN medium.com
  4. 🐝Блог Евгения Пономаренко из Казахстана Jabuin Step-By-Step - как ставить и конфигурить различный нетривиальный софт без чтения тысяч страниц мануалов
  5.  🐝Заметки о Windows и других программных продуктах Microsoft...
  6.  🐝Блог Записки виртуального админа Антона Жбанкова и Константина Введенского
  7.  🐝Алексей Богомолов (Alexx). Блог, целиком и полностью посвященный продуктам компании Microsoft. В основном речь будет идти про системы корпоративных коммуникаций на базе Exchange Server.
  8.  🐝VMware VI Wiki - информация по работе с VMware Virtual Infrastructure, т.е. таким продуктам как VMware ESX \ ESXi, VMware Virtual Center, VMware Consolidated Backup и сопутствующим.
  9.  🐝Готовимся к сертификации Cisco. Материалы CCNA на русском.
  10. 🐝PACKETTRAIN.NET. Анализ сетевого трафика. Vladimir Gerasimov. Network Engineer, Wireshark Network Analyst at Profitap


( Деякі чудові емодзі...🙃 )
bga68comp: (Default)
2026-11-01 003843

Lucide — безкоштовна бібліотека іконок для схем, презентацій і документації

Іноді для технічної схеми, презентації або документа потрібна лише невелика, акуратна іконка. Без зайвих прикрас, складних редакторів і довгих пошуків.

Lucide Icons — відкрита бібліотека з тисячами лінійних іконок, виконаних у єдиному мінімалістичному стилі. Вони добре підходять для архітектурних схем, документації з інформаційної безпеки, навчальних матеріалів та вебсторінок.


Сервер
Сервер

Мережа
Мережа

Замок
Захист доступу

Щит
Безпека

База даних
База даних

Хмара
Хмара

Маршрутизатор
Маршрутизатор

Ноутбук
Ноутбук


Чим цікава бібліотека?


  • Єдиний стиль. Іконки можна комбінувати в одній схемі без візуального різнобою.

  • Зручний пошук. Каталог містить тематичні категорії та пошук за назвами.

  • Налаштування. Можна змінювати розмір, колір і товщину ліній.

  • Векторний формат. SVG масштабуються без втрати якості.

  • Відкрита ліцензія. Іконки поширюються за ліцензією ISC, яка дозволяє безкоштовне використання, зокрема в комерційних проєктах.

Як отримати SVG потрібного кольору?

Звичайні SVG-файли Lucide можна отримати з каталогу. А якщо потрібно одразу задати конкретний колір, допоможе сервіс Iconify.

Наприклад, для синьої іконки сервера використовується адреса:
https://api.iconify.design/lucide/server.svg?color=%231F67AF

Тут server — назва іконки, а %231F67AF — колір #1F67AF. Щоб використати іншу іконку, достатньо замінити її назву в адресі.

Налаштування іконок без програмування

На сайті Lucide Icons є інтерактивний редактор, у якому можна налаштувати зовнішній вигляд іконок без знання SVG або програмування.

Достатньо вибрати потрібну іконку в каталозі та змінити її параметри:

  • Color — колір ліній, наприклад, #1F67AF.

  • Stroke width — товщина ліній. Стандартне значення — 2; для витонченіших іконок можна вибрати 1 або 1.5, для виразніших — 2.5 або 3.

  • Size — розмір іконки, наприклад, 24, 32 або 48 пікселів.

Результат змін відразу видно на екрані, тому можна експериментувати з оформленням, доки іконка не виглядатиме саме так, як потрібно.

Після налаштування іконку можна завантажити у форматі SVG та використати у власній схемі, презентації або вебсторінці.

Спробувати самостійно: Інтерактивний каталог Lucide Icons.

Посилання


  • Lucide Icons — повний інтерактивний каталог.

  • Iconify — каталог і засоби використання іконок.

  • Iconify SVG API — документація щодо налаштування кольору й розміру SVG.


bga68comp: (Default)
ISO/IEC 27000:2026 тепер можна отримати безкоштовно безпосередньо в офіційному магазині ISO!

І це цікавіше, ніж може здатися: нова редакція, опублікована 3 липня 2026 року, спочатку не була доступною безкоштовно. На офіційних сторінках ISO можна й досі побачити дві різні ціни — 67 і 0 швейцарських франків.

Станом на 27 жовтня 2026 року безкоштовне оформлення в особистому кабінеті ISO підтверджено практично: документ отримано офіційно за 0 CHF.

Але коли саме ISO повернула безкоштовний доступ і чому? Спробуймо відновити хронологію.

Зміст


Примітка: Щоб меню Змісту працювало у стрічці, спочатку натисніть трикутничок ▸ ( далі → ), а вже потім оберіть потрібний пункт Змісту. Якщо Ви вже перейшли до самого посту, цього робити не треба.

( далі → )


bga68comp: (Default)
Багатоешелонований захист (Defense in Depth) передбачає застосування кількох взаємодоповнювальних заходів захисту, щоб компрометація або відмова одного з них не означала автоматичного подолання всієї системи безпеки.

Наприклад, в організації можуть одночасно діяти мережеве розмежування, багатофакторна автентифікація, захист кінцевих точок, управління привілеями та моніторинг подій.

Багатоешелонований захист
Приклад взаємодоповнювальних заходів
Мережевий захист
Контроль доступу
Захист кінцевих точок
Критичні дані
та сервіси
Моніторинг і реагування
Організаційні та технічні заходи

Ключове значення має не просто кількість засобів, а їхня незалежність, взаємодоповнюваність і здатність захищати від різних шляхів атаки. Важливо також уникати спільних точок відмови та передбачати не лише запобігання атакам, а й їх своєчасне виявлення, реагування на інциденти та відновлення після них.


bga68comp: (Default)
Іноді найкорисніша інформація про відео на YouTube міститься не в його назві чи описі, а в коментарях. Наприклад, хтось опублікував уривок із фільму, не зазначивши його назви, але один із глядачів уже впізнав стрічку й написав про це.

Проблема в тому, що YouTube не має повноцінного пошуку серед коментарів під чужими відео. Звичайне Ctrl+F знаходить лише текст, уже завантажений браузером.

Для цього існує Hadzy — YouTube Comment Finder.

Як користуватися Hadzy

1. Відкрити сторінку пошуку.
2. Вставити посилання на потрібне відео YouTube.
3. Натиснути кнопку завантаження коментарів.
4. Після завантаження виконати пошук за ключовими словами.

Наприклад, для пошуку назви фільму можна послідовно перевірити слова фильм, название, кино, сериал, а також movie, film, title.

Що вміє Hadzy?

  • Шукати текст у коментарях і відповідях на них.
  • Знаходити коментарі конкретного автора.
  • Сортувати результати за датою, кількістю вподобань і відповідей.
  • Аналізувати статистику коментарів, найпоширеніші слова та активність глядачів.
  • Експортувати результати пошуку у CSV.
  • Працювати зі звичайними відео YouTube, Shorts і записами трансляцій.

Обмеження

Безкоштовна версія показує до 250 результатів одного пошукового запиту. Сервіс працює з публічними відео, коментарі до яких відкриті. Видалені, приховані або недоступні через YouTube API коментарі знайти не вдасться.

Для чого це корисно?

Крім пошуку назв фільмів, Hadzy може допомогти під час дослідження реакції аудиторії, перевірки згадок певних подій, продуктів або компаній, пошуку технічних пояснень та відповідей, залишених іншими користувачами.

Важливо пам'ятати: знайдений коментар — це підказка або свідчення користувача, а не підтверджений факт. Суттєву інформацію варто перевіряти за незалежними джерелами.

Джерела

▸ Hadzy — YouTube Comment Finder
▸ Hadzy — How to Find a YouTube Comment


bga68comp: (Default)
CAPTCHA давно стала звичною частиною роботи в інтернеті. Ми обираємо світлофори, автобуси, пішохідні переходи, вводимо символи або підтверджуємо, що не є роботами. Але чи означає успішне проходження CAPTCHA, що перед вебсайтом справді людина?

У вересні 2026 року MITRE ATT&CK додала дві підтехніки обходу перевірок автоматизованого доступу: T1696.001 — Automate CAPTCHA Completion та T1696.002 — Avoid CAPTCHA.

Вони описують два різні підходи: автоматичне розв'язування CAPTCHA та уникнення її появи завдяки імітації звичайного користувача.

Головний висновок: CAPTCHA залишається корисним захисним механізмом, але сама по собі вже не є надійним доказом того, що із системою взаємодіє людина.

Зміст


Примітка: Щоб меню Змісту працювало у стрічці, спочатку натисніть трикутничок ▸ ( далі → ), а вже потім оберіть потрібний пункт Змісту.
Якщо Ви вже перейшли до самого посту, цього робити не треба.

( далі → )


bga68comp: (Default)
🔐 v20.0: штучний інтелект стає частиною арсеналу кіберзлочинців

13 жовтня 2026 року MITRE опублікувала ATT&CK v20.0 — оновлення бази знань про тактики й техніки кіберзагроз.

🔎 Що нового?

  • Штучний інтелект: нові техніки Direct Prompt Injection, Indirect Prompt Injection, AI-Enabled Exfiltration та AI Result Poisoning.
  • Обхід захисту: нові способи протидії автоматизованим механізмам безпеки, зокрема CAPTCHA, і порушення роботи автономних захисних засобів.
  • Промислові системи (ICS): нові техніки виконання команд і використання протоколів зв'язку.
  • Реальні атаки: додано кампанії проти водопостачальних підприємств США та атаки із застосуванням ШІ на урядову інфраструктуру Мексики.

MITRE ATT&CK дедалі докладніше описує не лише традиційні кібератаки, а й використання ШІ як інструмента нападників та об'єкта атак.

Для команд SOC, Threat Intelligence та Incident Response це привід переглянути покриття технік засобами виявлення, правила SIEM і сценарії реагування.

📎 Офіційний опис оновлення:
MITRE ATT&CK — October 2026 Updates


bga68comp: (Default)

П'ять історій про штучний інтелект, цифрові підробки, робототехніку та автономні системи. Одні технології вже застосовуються в реальних умовах, інші порушують складні питання безпеки, довіри та захисту даних.

У цьому огляді — боротьба Spotify з цифровим спамом, робот-викладач Sally, прочитання античних сувоїв за допомогою ШІ, автономне таксі Tesla Cybercab та промислові роботи-павуки Diden Spider.

Зміст


Примітка: Щоб меню Змісту працювало у стрічці, спочатку натисніть трикутничок ▸ ( далі → ), а вже потім оберіть потрібний пункт Змісту. Якщо Ви вже перейшли до самого посту, цього робити не треба.

( далі → )


bga68comp: (Default)
Аутсорсинг, аутстафінг і спільне виконання функцій — три моделі організації роботи, які часто плутають, особливо коли йдеться про ІТ та інформаційну безпеку (ІБ). Водночас від вибору моделі залежить не лише вартість послуг, а й те, хто керує працівниками, хто виконує процеси, хто контролює результат і хто відповідає за дотримання нормативних вимог.

Розглянемо їх на прикладі умовної компанії e-Company, яка планує залучити зовнішнього постачальника для забезпечення роботи ІТ та ІБ.

Зміст

  1. Аутсорсинг (outsourcing)
  2. Аутстафінг (outstaffing)
  3. Спільне виконання функцій (co-sourcing)
  4. Порівняння трьох моделей
  5. Передавання функцій і відповідальність
  6. Особливості НБУ та PCI DSS
  7. Що визначити до підписання договору
  8. Висновки
  9. Джерела

Примітка: Щоб меню Змісту працювало у стрічці, спочатку натисніть трикутничок ▸ ( далі → ), а вже потім оберіть потрібний пункт Змісту. Якщо Ви вже перейшли до самого посту, цього робити не треба.

( далі → )


bga68comp: (Default)
Від мережевої події до реагування: шість етапів аналізу кіберінциденту

Виявлення підозрілої мережевої активності — лише початок реагування на можливий кіберінцидент. Сповіщення IDS або IPS, записи міжмережевого екрана, журнали VPN чи події SIEM ще не дозволяють однозначно визначити характер загрози, її масштаб та наслідки.

Для послідовного аналізу необхідно перевірити подію, встановити її контекст, оцінити вплив на інформаційні системи, визначити заходи реагування та перевірити їхню результативність.

Нижче наведено приклад послідовності реагування, що охоплює шість основних етапів.

Аналітична послідовність реагування

1. Мережева подія або сповіщення
Firewall / IDS / IPS / WAF / VPN
↓
2. Перевірка та підтвердження
Відокремлення факту від припущення
↓
3. Аналіз масштабу та впливу
Джерело, призначення, активи, наслідки
↓
4. Рішення щодо реагування
Повноваження, ризики, узгодження
↓
5. Виконання дій
Локалізація відповідно до процедури
↓
6. Перевірка результату
Чи припинилася загроза? Що зафіксовано?

Рисунок 1. Приклад послідовності реагування.

Зміст


Примітка: Щоб меню Змісту працювало у стрічці, спочатку натисніть трикутничок ▸ ( далі → ), а вже потім оберіть потрібний пункт Змісту. Якщо Ви вже перейшли до самого посту, цього робити не треба.

( Пояснення етапів, практичний приклад та джерела )


bga68comp: (Default)

Термінологія керування кіберінцидентами: декілька важливих розмежувань

Головний принцип: один термін — один узгоджений переклад у межах відповідного значення, але різні поняття не можна об'єднувати лише тому, що вони близькі за змістом.

Англійський термін Узгоджений переклад Ключова відмінність
EventПодіяЗафіксована зміна стану системи, служби чи мережі. Не обов'язково свідчить про порушення безпеки.
IncidentІнцидентПодія або сукупність подій, що відповідає встановленим критеріям інциденту, зокрема порушує або створює загрозу інформаційній безпеці.
Incident ManagementКерування інцидентамиПовний процес: підготовка, виявлення, оцінювання, координація, реагування та врахування засвоєних уроків.
Incident ResponseРеагування на інцидентиДії, спрямовані на опрацювання інциденту, обмеження його наслідків, усунення загрози та підтримку відновлення.
DetectionВиявленняВстановлення факту наявності події, підозрілої активності чи ознак інциденту.
IdentificationІдентифікаціяВстановлення того, що саме виявлено, його характеру, належності та, за потреби, підтвердження інциденту.
ContainmentСтримуванняОбмеження поширення інциденту та його наслідків. Наприклад, ізоляція зараженого вузла.
EradicationУсуненняВидалення шкідливих компонентів, механізмів закріплення та усунення використаних зловмисником шляхів доступу.
RecoveryВідновленняПовернення систем і послуг до належного функціонування з перевіркою їхньої працездатності та безпеки.
SeverityРівень серйозностіНаскільки тяжким є інцидент за наслідками, масштабом або встановленими критеріями.
PriorityПріоритетНаскільки терміново необхідно опрацьовувати інцидент з урахуванням його серйозності, критичності активів та інших чинників.
ThreatЗагрозаПотенційна причина небажаного інциденту, здатного завдати шкоди.
VulnerabilityВразливістьСлабкість активу або засобів захисту, яку може використати загроза.
IOC — Indicator of CompromiseІндикатор компрометаціїТехнічна ознака, що може свідчити про компрометацію або атаку. Наприклад, відомий шкідливий хеш.
IOA — Indicator of AttackІндикатор атакиОзнака поведінки або послідовності дій, характерних для атаки. Наприклад, підозріла послідовність виконання команд.
SOC — Security Operations CenterЦентр операцій безпекиОрганізаційна функція або підрозділ постійного моніторингу, виявлення й аналізу загроз та подій безпеки.
CSIRT — Computer Security Incident Response TeamКоманда реагування на інциденти комп'ютерної безпекиКоманда, що спеціалізується на координації та виконанні реагування на інциденти.
GovernanceВрядуванняВизначення напрямів, повноважень, відповідальності та здійснення нагляду.
ManagementУправлінняПланування, організація, координація та контроль діяльності задля досягнення визначених цілей.
Operate / OperationsВиконувати операційні дії / операційна діяльністьБезпосереднє виконання встановлених процесів, процедур і завдань.

П'ять принципових розмежувань


  1. Event ≠ Incident. Не кожна подія є інцидентом. Наприклад, три невдалі спроби входу — подія; підтверджений несанкціонований доступ — інцидент.

  2. Incident Management ≠ Incident Response. Керування інцидентами — ширше поняття. Реагування є його складовою. Саме так розмежовуються ці поняття в серії ISO/IEC 27035.

  3. Detection ≠ Identification. Виявити підозрілу активність не означає одразу визначити її природу чи підтвердити інцидент.

  4. Containment ≠ Eradication ≠ Recovery. Стримали поширення → усунули загрозу → відновили працездатність. Це логічні відмінності, а не обов'язково три суворо послідовні етапи: окремі дії можуть перетинатися.

  5. Severity ≠ Priority. Серйозність характеризує сам інцидент, а пріоритет визначає черговість і терміновість його опрацювання. Навіть два інциденти однакової серйозності можуть мати різні пріоритети.

Важливі термінологічні уточнення

Є три нюанси, які варто враховувати для забезпечення термінологічної послідовності.

  • Incident Management — у контексті ISO/IEC 27035 доцільно використовувати саме «керування інцидентами», а не чергувати «керування» та «управління». При цьому Management як загальна управлінська функція залишається «управлінням».

  • Eradication — «усунення», але Elimination також може перекладатися як «усунення» у відповідному контексті. Не слід штучно вводити «викорінення», якщо йдеться про усунення шкідливих компонентів і причин компрометації.

  • IOC та IOA — не варто пояснювати їх виключно як «слід минулої атаки» та «ознака поточної атаки». NIST допускає для IOC ознаки майбутньої, поточної або вже здійсненої компрометації. Основна відмінність IOA — акцент на поведінці нападника.

Щодо Governance / Management / Operate: формулу «врядування → управління → операційне виконання» можна використовувати як спрощене пояснення, але це не три взаємозамінні поняття. Також Operate — дієслово, тому переклад «операційне виконання» не завжди граматично підходить.

Джерела


Підсумок. Узгодженість термінології важлива не лише для перекладу стандартів, а й для практичного керування інцидентами. Чітке розмежування подій та інцидентів, виявлення й ідентифікації, стримування й усунення, серйозності та пріоритету допомагає уникати неоднозначностей у процедурах, розподілі відповідальності та взаємодії команд безпеки.


bga68comp: (Default)

Як завантажити відео з Instagram без реєстрації та встановлення програм


Іноді трапляється цікаве відео в Instagram: фрагмент фільму, технічна демонстрація, корисна інструкція або просто щось смішне. Хочеться зберегти його на комп'ютері, переглянути без підключення до Інтернету або передати для подальшого аналізу. Але як це зробити, якщо немає бажання реєструватися на сторонніх сайтах, встановлювати сумнівні програми чи передавати комусь пароль від Instagram?
Розглянемо кілька простих способів для Windows, Android та iPhone, а також їхні обмеження й ризики інформаційної безпеки.
Коротко: для деяких Reels достатньо вбудованої функції Instagram. Якщо вона недоступна, можна скористатися вебсервісом, який приймає посилання на публічне відео. Для цього не обов'язково реєструватися, встановлювати програму чи надавати пароль від Instagram.

( Способи завантаження, покрокова інструкція та застереження з інформаційної безпеки )


bga68comp: (Default)
Є кілька стандартів ISO, які стосуються фізичного захисту від вибухів, ударної хвилі та уламків. Але спеціалізованого ISO, який встановлював би вимоги до захисту будівель саме від прямого влучання балістичних ракет, серед розглянутих документів немає.

І це важливе розмежування. У контексті російських ракетних атак на Україну потрібно розглядати щонайменше чотири різні загрози:

  • Пряме влучання ракети — пробиття конструкцій, вибух бойової частини, можливе обвалення будівлі.
  • Вибух поблизу будівлі — вплив надлишкового тиску та імпульсу ударної хвилі.
  • Вторинні уламки — уламки ракети, конструкцій, скла, фасадних матеріалів.
  • Наслідки ураження — пожежа, руйнування інженерних мереж, знеструмлення, блокування виходів.

Для кожної загрози потрібні різні технічні рішення та критерії їх перевірки.

Важливо: захист від вибухової хвилі, уламків та прямого проникнення боєприпасу — це різні інженерні завдання. Підтвердження однієї характеристики не доводить наявності інших.

( Стандарти ISO, українські ДБН, американські UFC та практичні висновки )


bga68comp: (Default)

Кібератака на АТБ: що відомо і чим вона небезпечна для звичайних людей

5 жовтня 2026 року українська мережа супермаркетів АТБ зазнала кібератаки. На офіційному сайті з'явилося повідомлення зловмисників із вимогою сплатити $400 тис. у криптовалюті та погрозою оприлюднити нібито викрадені дані.

Кібератака на торговельну мережу

Відповідальність за атаку взяло на себе кіберзлочинне угруповання DataSuckers. Зловмисники заявили про викрадення даних мільйонів клієнтів, інформації про співробітників і постачальників, історії замовлень, облікових записів Active Directory та репозиторіїв GitLab.
Але тут особливо важливо розділяти підтверджені факти та заяви самих нападників.

Підтверджено: кібератака на ресурси АТБ справді відбулася, а на сайті було розміщено повідомлення з вимогою викупу. АТБ заявляє, що персональні дані клієнтів не були скомпрометовані та не зберігалися на серверах, яких торкнулася атака.


DataSuckers у відповідь заявили, що мають копії баз даних, та оприлюднили зразки інформації, яку називають викраденою. Однак справжність цих зразків, повний склад даних і заявлений масштаб компрометації незалежно поки не підтверджені.
Тому на цьому етапі коректніше говорити про підтверджену кібератаку та вимагання з непідтвердженими заявами про масштабну ексфільтрацію даних, а не про доведений витік усіх заявлених мільйонів записів.

Чим це небезпечно для звичайної людини?

Навіть якщо згодом остаточно підтвердиться, що персональні дані клієнтів АТБ не були викрадені, сама гучна новина про атаку створює чудовий привід для шахраїв.
Можуть з'явитися SMS, повідомлення у Viber або Telegram чи електронні листи приблизно такого змісту:

«Через кібератаку ваше замовлення скасовано. Перейдіть за посиланням, щоб отримати повернення коштів».

Або:

«Ваші дані потрапили до витоку. Терміново змініть пароль за цим посиланням».


Підозріле повідомлення та фішингове посилання

Мета проста: використати реальну новину, створити відчуття терміновості й змусити людину перейти на підроблений сайт та самостійно ввести пароль, реквізити картки або інші дані.
Можливий й інший сценарій — дзвінок нібито від АТБ, банку, служби підтримки або «служби безпеки». Під приводом захисту рахунку, підтвердження особи чи повернення коштів шахрай може попросити назвати код із SMS.

Шахрайський дзвінок і код підтвердження з SMS

Код підтвердження з SMS не можна повідомляти нікому. Якщо його запитують телефоном або в месенджері — це одна з найхарактерніших ознак шахрайства.

Що варто зробити

  • Не переходити за посиланнями з повідомлень про «витік АТБ», «компенсацію», «повернення коштів» або «термінову перевірку облікового запису».
  • Якщо потрібно перевірити замовлення або обліковий запис — самостійно відкрити офіційний сайт чи застосунок, а не використовувати отримане посилання.
  • Нікому не повідомляти коди з SMS, CVV/CVC банківської картки та паролі.
  • Якщо пароль, який використовувався для сервісів АТБ, повторюється на інших сайтах — замінити його там на унікальний.
  • Для важливих облікових записів увімкнути двофакторну автентифікацію.

Паролі, двофакторна автентифікація та безпечна робота з обліковими записами

Є ще одна потенційна пастка: після гучних повідомлень про витоки швидко з'являються сторонні сайти та Telegram-боти з пропозицією «перевірити, чи є ваш номер телефону у викраденій базі».
Передавати таким сервісам телефон, електронну адресу, пароль чи інші персональні дані не варто. Під виглядом «перевірки витоку» шахраї можуть самі збирати інформацію про потенційних жертв.

Просте правило

Гучна новина + терміновість + посилання + прохання ввести дані = привід нічого не натискати й спочатку перевірити інформацію самостійно.

Для звичайного користувача наслідком великої кібератаки може стати не лише безпосередній витік даних. Дуже часто за першою атакою починається друга хвиля — фішинг, підроблені повідомлення та телефонне шахрайство.
Саме вона може торкнутися набагато більшої кількості людей, ніж початковий інцидент.
( Хто такі DataSuckers і що вони заявляють про злам АТБ → )

Джерела


bga68comp: (Default)
Це питання майже завжди турбує того, хто приймає рішення під час вибору DLP. Доречно починати з найпростішого, бо часто система чудово «виявляє» на презентації, а коли починаєш перевіряти реальне блокування на endpoint, починаються найцікавіші сюрпризи.

DLP на кінцевих пристроях: 10 сценаріїв, які критично перевірити під час PoC

Під час пілотного тестування DLP (Data Loss Prevention — запобігання витоку даних) важливо перевіряти не десятки штучних сценаріїв, а реальні способи, якими працівник може винести інформацію зі свого робочого комп'ютера.

Особливо це стосується фінансових і платіжних компаній, банків, ритейлу та інших організацій, де на кінцевих пристроях обробляються персональні, платіжні, транзакційні та комерційно чутливі дані.

Нижче — десять сценаріїв, які дозволяють досить швидко зрозуміти реальні можливості DLP саме на endpoint — кінцевому пристрої користувача.

1. Screenshot / Screen Capture

Перевірити захоплення екрана за допомогою:

  • PrintScreen;
  • Snipping Tool;
  • Win+Shift+S;
  • сторонніх програм для створення скриншотів.

На екрані при цьому повинна знаходитися реально чутлива інформація: карткові дані, клієнтські персональні дані, транзакції, внутрішні фінансові звіти тощо.

Важливо перевірити не лише сам факт виявлення події, а й можливість заблокувати захоплення захищеного вмісту та отримати в DLP інформацію про користувача, комп'ютер і програму, з якої здійснювалося захоплення.( Read more... )


bga68comp: (Default)

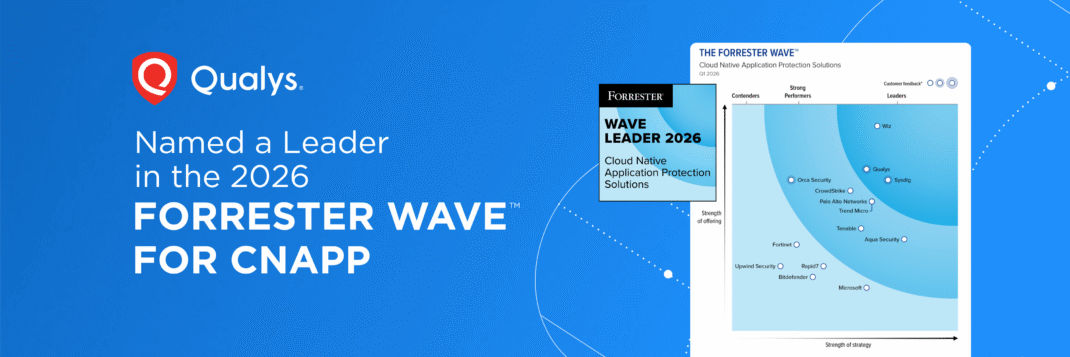
Forrester Wave 2026: CNAPP — Qualys серед лідерів


Qualys — Leader у The Forrester Wave 2026 для CNAPP
17 лютого 2026 року Forrester опублікував The Forrester Wave™: Cloud Native Application Protection Solutions, Q1 2026 — порівняльне дослідження 14 постачальників рішень класу CNAPP.

CNAPP — Cloud-Native Application Protection Platform — платформа захисту хмарно-нативних застосунків. Ідея CNAPP полягає в тому, щоб об'єднати в одній системі контроль конфігурацій хмари, прав доступу, вразливостей, контейнерів і робочих навантажень, захист під час виконання та інші засоби безпеки хмарного середовища.

У дослідженні Qualys увійшов до групи Leaders — лідерів ринку. Загалом Forrester відніс до цієї категорії лише трьох із 14 оцінених постачальників.

Важливо. Сторінка Qualys — це сторінка постачальника, присвячена результатам дослідження. Сам Forrester окремо наголошує, що включення компанії до Wave або її позиція в рейтингу не є рекомендацією купувати конкретний продукт.

Зміст

  1. Що оцінював Forrester
  2. Що Forrester радить перевіряти при виборі CNAPP
  3. За що відзначили Qualys
  4. Основні терміни CNAPP
  5. Що з цього практично випливає
  6. Джерела

Примітка. Щоб меню Змісту працювало у стрічці, спочатку натисніть трикутничок ▸ (далі →), а вже потім оберіть пункт Змісту…
( далі → )


bga68comp: (Default)

Моделі хмарних сервісів
Рівень інтеграції

Традиційні IT


▲
▼


Ви керуєте


Додаток
Дані
Виконання
Проміжне ПЗ
Операційна система
Віртуалізація
Сервери
Сховище
Мережа


IaaS


▲
▼

Ви керуєте


▲
▼

Надається як послуга


Додаток
Дані
Виконання
Проміжне ПЗ
Операційна система
Віртуалізація
Сервери
Сховище
Мережа


PaaS


▲
▼

Ви керуєте


▲
▼

Надається як послуга


Додаток
Дані
Виконання
Проміжне ПЗ
Операційна система
Віртуалізація
Сервери
Сховище
Мережа


SaaS


▲
▼

Надається як послуга


Додаток
Дані
Виконання
Проміжне ПЗ
Операційна система
Віртуалізація
Сервери
Сховище
Мережа


Ви керуєте  Надається як послуга
Рівень Традиційні IT IaaS PaaS SaaS
Додаток Ви керуєте Ви керуєте Ви керуєте Послуга
Дані Ви керуєте Ви керуєте Ви керуєте Послуга
Виконання Ви керуєте Ви керуєте Послуга Послуга
Проміжне ПЗ Ви керуєте Ви керуєте Послуга Послуга
Операційна система Ви керуєте Ви керуєте Послуга Послуга
Віртуалізація Ви керуєте Послуга Послуга Послуга
Сервери Ви керуєте Послуга Послуга Послуга
Сховище Ви керуєте Послуга Послуга Послуга
Мережа Ви керуєте Послуга Послуга Послуга

bga68comp: (Default)

Державна служба спеціального зв’язку та захисту інформації УкраїниАналітичні матеріали Держспецзв’язку

Корисна офіційна сторінка Держспецзв’язку, яку варто зберегти в закладки: тут зібрані аналітичні звіти про кіберзагрози для України, російські кібероперації, статистику кіберінцидентів та результати роботи державної системи їх виявлення і реагування:
→ Аналітичні матеріали Держспецзв’язку

Зверніть увагу, що це не перекази ЗМІ, а першоджерело: матеріали Держспецзв’язку та CERT-UA з даними про реальні кіберінциденти, тенденції, тактики й інструменти зловмисників.

Кіберзагрози: Україна. Аналітика за І півріччя 2026

Новий аналітичний звіт CERT-UA підсумовує спостереження за кіберінцидентами першого півріччя 2026 року. У ньому окреслено основні напрями розвитку загроз, розглянуто діяльність окремих кластерів і детально розібрано тактики, техніки та процедури, які застосовували зловмисники.
( Read more... )


bga68comp: (Default)

Вийшла свіжа Insider-збірка Windows 11 26H2. Вона випущена Microsoft 25 вересня 2026 року для каналу Experimental. Повна назва у документації Microsoft — Windows 11 Insider Experimental Preview Build 26340.9577. Microsoft Learn
Тобто напис “Windows 11 Insider Preview Quality Update (26340.9577)” означає не окремий «великий реліз Windows», а чергове тестове якісне оновлення для гілки 26340 / Windows 11 26H2. Microsoft окремо підкреслює, що це попередня збірка: частина функцій може змінитися, зникнути або взагалі не потрапити у звичайну Windows. Microsoft Learn

Що саме всередині 26340.9577

КомпонентЩо змінили
Пуск / Phone companionБічна панель зв’язку з телефоном тепер показує більше останніх дій і стала прокручуваною.
Quick SettingsДодали Energy Recommendations — рекомендації щодо енергоспоживання безпосередньо у швидких налаштуваннях.
Settings → Storage → Temporary filesНевеликі візуальні зміни сторінки тимчасових файлів.
NarratorЧитання математичних формул розширили до 6 мов: EN-US, EN-GB, Traditional Chinese, Finnish, German, Spanish.
Narrator + браузериМатематичні формули тепер підтримуються у вебвмісті в Edge 153.0.4234.32+ та Chrome 153.0.8010.18+.
USB AudioВиправили проблему з деякими пристроями USB Audio Class 1.0, зокрема багатоканальними гарнітурами, які могли переставати нормально працювати після оновлень.
Панель завдань / кілька моніторівПокращили збереження налаштувань taskbar при підключенні та відключенні моніторів.
Це весь основний офіційний список змін для цієї збірки. Microsoft Learn

Чого тут немає

Це важливо: 26340.9577 не виглядає як величезне функціональне оновлення. Немає нового Провідника, нового ядра, великої переробки інтерфейсу чи набору десятків функцій.
Microsoft назвала двома головними нововведеннями саме:
  1. розширену панель Phone companion у меню Пуск;
  2. Energy Recommendations у Quick Settings. Windows Blog
Решта — переважно дрібні вдосконалення та виправлення.

Цікавий момент із номером

Попередня збірка цієї самої гілки була 26340.9502 від 18 вересня, а ще раніше — 26340.9354 від 8 вересня. Тобто .9577 — це просто наступна ревізія тієї самої основної збірки 26340, а не стрибок на нове покоління Windows. Windows Blog
Сама Windows 11 26H2 уже проходить тестування окремо й розповсюджується через enablement package: 24H2, 25H2 та 26H2 мають спільну гілку обслуговування. Windows Blog
Отже, якщо коротко: сприймаємо 26340.9577 як невеликий щотижневий Insider-пакет: дві помітні дрібні функції + кілька виправлень, а не як якесь «наповнене по вінця» оновлення.


bga68comp: (Default)
Hybrid Mesh Firewall (HMF) — це не один конкретний тип «коробки», а єдина система міжмережевих екранів для гібридної інфраструктури.

У Gartner під HMF мається на увазі рішення, де з одного хмарного центру керування адмініструються різні типи firewall:
  • фізичні — у ЦОД або офісі;
  • віртуальні;
  • хмарні;
  • інколи контейнерні / cloud-native.

Тобто умовно:

офіс + дата-центр + AWS + Azure + філії → одна система політик і керування firewall.

Головна ідея — щоб не було окремо «цей firewall для офісу», «цей для хмари», «цей для філії», кожен зі своєю консоллю та правилами. HMF намагається звести це в одну архітектуру.

У визначенні Gartner ключові ознаки такі: централізоване SaaS-керування, stateful inspection, TLS decryption, контроль застосунків і URL, IPS / «пісочниця» / DNS security, VPN / ZTNA, інтеграція з CI/CD та AWS / Azure / GCP.

Простіше:

NGFW захищає конкретну точку мережі. HMF намагається зробити з багатьох firewall єдину розподілену систему захисту.

І слово Mesh тут саме про цю «сітку» точок контролю в різних середовищах, а Hybrid — про суміш on-prem + cloud + virtual.
( HMF vs NGFW vs SASE/SSE — за 1 хвилину → )


bga68comp: (Default)
Gartner: Магічний квадрант для гібридних сітчастих міжмережевих екранів
7 вересня 2026 року
ID G00840519
Час читання: 41 хвилина
Автори: Rajpreet Kaur, Adam Hils та ще один автор

Гібридні сітчасті міжмережеві екрани забезпечують найважливіший випереджувальний засіб контролю безпеки в гібридних середовищах, надаючи централізоване хмарне керування фізичними, віртуальними та хмарно-орієнтованими розгортаннями. Обирайте постачальників, які відповідають вашим потребам у безпеці та забезпечують ефективний захист складних розподілених мереж.

Зміст

  1. Визначення та опис ринку
  2. Обов’язкові функції
  3. Необов’язкові функції
  4. Магічний квадрант
  5. Сильні сторони та застереження щодо постачальників
  6. Критерії включення, виключення та оцінювання
  7. Опис квадрантів
  8. Контекст і огляд ринку

Примітка: Щоб меню Змісту працювало у стрічці, спочатку натисніть трикутничок ▶ ( далі → )👻, а вже потім оберіть потрібний пункт Змісту. Якщо Ви вже перейшли до самого посту, цього робити не треба.
( далі → )


Profile

bga68comp: (Default)
bga68comp

November 2026

S M T W T F S
1234567
891011121314
15161718192021
22232425262728
2930     

Syndicate

RSS Atom

Most Popular Tags

Style Credit

Expand Cut Tags

No cut tags
Page generated 2026-11-04 18:45
Powered by Dreamwidth Studios